海外AIサービス利用と個人情報保護法——越境データ移転の確認点
個人開発のアプリから海外のAIサービスにユーザーの個人データを送る場合、個人情報保護法が定める「外国にある第三者への提供」の規制に触れることがあります。 規制の対象になるかは、AIベンダーの所在地と、法律が認める例外(十分性認定・本人同意など)のどれに当てはまるかで決まります。この記事では、越境移転規制の考え方を整理した上で、私たちが自社プロダクトでAI APIを組み込む際に実際に確認している手順を紹介します。

TL;DR
- 個人情報保護法は、外国にある第三者に個人データを提供する場合に、原則として本人の同意など一定の手続きを求めている
- 「外国にある第三者」にはAIサービスの提供会社(サーバーが海外にある場合)が含まれうる
- 例外として、十分性認定を受けた国・体制が整っている提供先への提供は、通常の同意取得を省略できる場合がある
- 対処の起点は難しい判断ではなく、まず自社が使うAIサービスの提供元とサーバー所在地を特定することに尽きる
そもそも「越境移転」とは何か
個人情報保護法では、個人データを外国にある第三者に提供する場合、国内の第三者に提供する場合より厳しい手続きが求められています。これは、提供先の国によっては日本と同水準の個人情報保護制度が整っていない可能性があるためです。AIサービスの多くは米国など海外に主要なサーバーを置いており、入力した個人データがそのサーバー側で処理されることになります。
つまり、ユーザーの氏名やメールアドレスを含む文章をAIサービスのAPIに送信する行為は、条件次第で「外国にある第三者への提供」に該当します。この点は、個人データを扱うアプリが守るべき法律の基本で扱った安全管理措置の考え方の延長線上にあります。
見落としやすいのは、送るデータの量や頻度ではなく「誰のどんな情報が外に出るか」で判断が変わる点です。1件のリクエストでも、そこに氏名やメールアドレスが入っていれば個人データの提供にあたりえます。逆に、個人を特定できない文章を大量に送っても、越境移転の論点そのものは立ちません。
ですから最初にやることは、法律の条文を読むことではありません。自分のアプリがAIに何を渡しているかを、実際に送信しているリクエストの中身で確かめることです。設計書ではなく動いているコードを見ると、当初は渡す予定がなかった項目が混ざっていることがあります。
確認すべき3つの経路
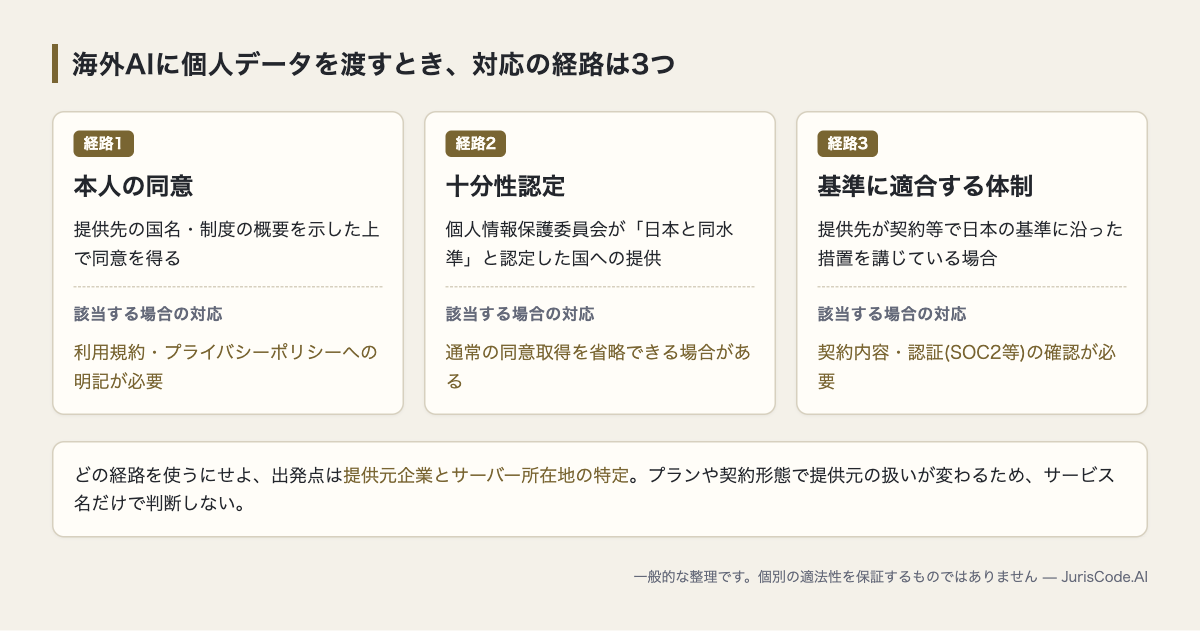
越境移転の規制に対応する経路は、大きく分けて次の3つです。
| 経路 | 内容 | 該当する場合の対応 |
|---|---|---|
| 本人の同意 | 提供先の国名・制度の概要を示した上で同意を得る | 利用規約・プライバシーポリシーへの明記が必要 |
| 十分性認定 | 個人情報保護委員会が「日本と同水準」と認定した国への提供 | 通常の同意取得を省略できる場合がある |
| 基準に適合する体制 | 提供先が契約等で日本の基準に沿った措置を講じている場合 | 契約内容・認証(SOC2等)の確認が必要 |
どの経路を使うにせよ、まず自社が使っているAIサービスの提供元企業とサーバー所在地を特定することが出発点になります。プランや契約形態によって提供元の扱いが変わることもあるため、サービス名だけで判断せず、契約時のプランごとに確認する必要があります。
規約やドキュメントを開いたときに私たちが見ているのは、次の4点です。
- 契約の相手になる法人名(サービス名ではなく、規約の当事者として書かれている会社)
- 入力したデータが処理・保存される主要な地域
- データの保存期間と、提供先の社内でそれに触れられる人の範囲
- 上の3つが、無料プラン・個人向けプラン・法人向けプランで変わっていないか
この4点が読み取れないサービスは、3つの経路のどれに当てはまるかを決められません。言い換えると、3つの経路は「どれを選ぶか」という選択ではなく、提供元と所在地を調べた結果として決まるものです。先に同意文を書き始めると、後から提供元が想定と違っていて書き直しになります。
十分性認定という例外を過信しない
十分性認定を受けた国・地域への提供であれば、通常の同意取得の手続きを省略できる場合があります。ただし、これは「その国への提供なら何でも自由」という意味ではありません。認定はあくまで国・地域の制度水準についての認定であり、個別のAIベンダーが十分な安全管理措置を講じているかどうかとは別の論点です。認定を受けた国のベンダーであっても、保存期間やアクセス権限の管理が甘ければ、情報漏えいのリスクは残ります。
同じことは、3つめの経路である「基準に適合する体制」にも当てはまります。SOC2などの認証は、提供先が一定の管理体制を持っていることを示す材料になります。ただし認証はその提供元が申告した範囲について調べられたもので、自社が渡すデータの流れ全体を見たものとは限りません。
つまり、認定も認証も「確認を省略してよい理由」ではなく「確認の出発点」です。私たちは、どちらかに当てはまった場合でも、保存期間とアクセス権限の2点は個別に規約で読み直すようにしています。
私たちが実際に確認している手順
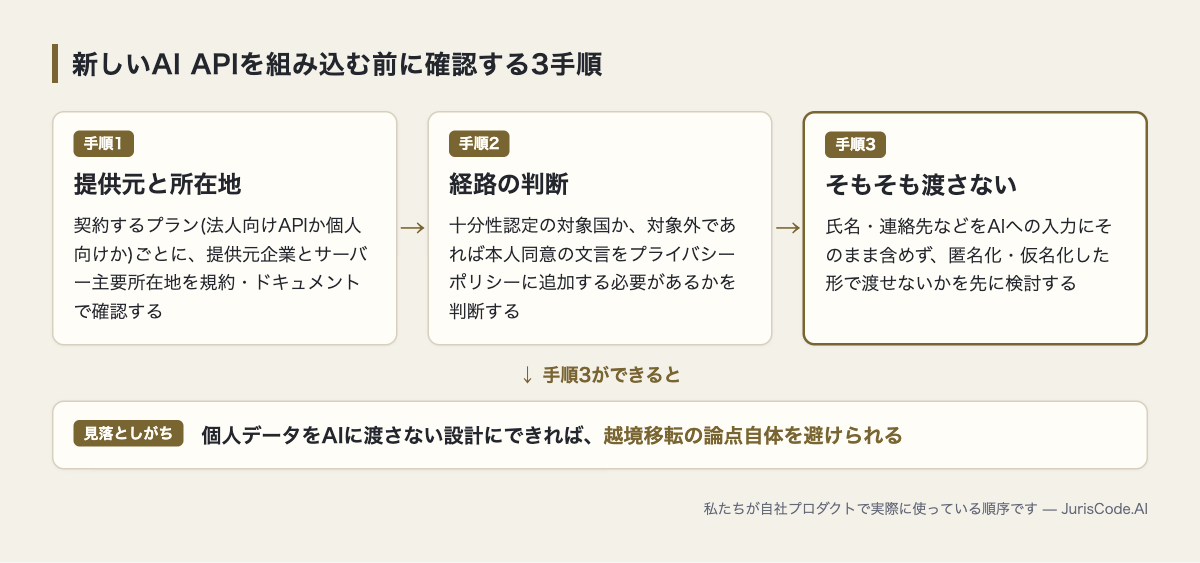
私たちは、自社プロダクトに新しいAIサービスのAPIを組み込む際、次の順序で確認する運用にしています。
- 契約するプラン(法人向けAPIか個人向けか)ごとに、提供元企業とサーバー主要所在地を規約・ドキュメントで確認する
- 十分性認定の対象国か、対象外であれば本人同意の文言をプライバシーポリシーに追加する必要があるかを判断する
- 個人を特定できる情報(氏名・連絡先など)をAIへの入力にそのまま含めず、匿名化・仮名化した形で渡せないかを先に検討する
3番目の手順は見落とされがちですが、そもそも個人データをAIに渡さない設計にできれば、越境移転の論点自体を避けられます。私たちのプロダクトでは、AI要約機能に渡すデータから個人を特定できる項目を事前に除去する処理を入れることで、この論点の対象範囲を小さくしています。
具体的には、AIに渡す直前のデータを一度組み立て直しています。氏名は「お客様」のような一般名詞に置き換え、メールアドレス・電話番号・住所は項目ごと落とし、渡すのは要約したい本文だけにします。AIから返ってきた文章を画面に出すときに元の氏名を戻す処理は、アプリ側で持ちます。
ただし、この加工をしていれば常に規制の対象外になるわけではありません。前後の文脈から誰のことか分かる状態であれば、氏名を消しても個人を特定できる余地は残ります。そこで私たちは、加工後のデータを実際に目で見て「これだけで誰か分かるか」を確かめる工程を、リリース前の確認に入れています。
注意したいこと
この記事は一般的な整理であり、個別のサービス・契約における適法性を保証するものではありません。個人情報保護法の解釈やAIサービスの規約は変わることがあるため、重要な判断をする際は最新の規約と専門家の見解を確認してください。AIサービスの利用規約を確認する際の一般的な考え方は、AI議事録・文字起こしツールと秘密保持契約でも扱っています。
よくある質問
Q. 個人向けの無料AIサービスは使ってはいけませんか? A. 一律に禁止されるわけではありません。個人を特定できる情報を含まないデータのみを扱う用途であれば、越境移転規制そのものに触れない場合があります。ユーザーの個人データを渡す用途かどうかで判断が変わります。
Q. 十分性認定を受けた国のサービスなら同意は一切不要ですか? A. 同意取得の手続きを省略できる場合がありますが、他の安全管理措置の義務がなくなるわけではありません。認定はあくまで国・地域の制度水準についてのものです。
Q. 匿名化すればどんな場合でも規制の対象外になりますか? A. 個人を特定できない状態まで加工されていれば対象外になる可能性が高くなりますが、加工の程度が不十分だと復元可能とみなされることがあります。加工の水準については個別に検討が必要です。
まとめ
- 海外AIサービスに個人データを渡す行為は、条件次第で個人情報保護法の「外国にある第三者への提供」に該当する
- 対応の経路は本人の同意・十分性認定・基準に適合する体制の3つで、どれになるかは提供元企業とサーバー所在地を調べた結果で決まる
- 十分性認定や認証は確認を省略する理由にはならず、そもそも個人データを渡さない設計にできれば論点の対象範囲を小さくできる
コメント
#AI法律#個人開発#プライバシー